Nieautoryzowane logowanie, nagły skan portów albo seria podejrzanych zapytań do aplikacji mogą długo wyglądać jak zwykły ruch. IDS, czyli system wykrywania włamań, analizuje takie zdarzenia i informuje o możliwym ataku. Wyjaśniam, jak działa, jakie ma odmiany, czym różni się od IPS i firewalla oraz jak rozsądnie wykorzystać go w małej firmie, serwerowni lub projekcie opartym na Pythonie.
Najważniejsze informacje o systemach IDS
- IDS wykrywa podejrzaną aktywność w sieci lub na konkretnym komputerze i generuje alert.
- NIDS obserwuje ruch sieciowy, a HIDS analizuje logi, procesy i pliki na hoście.
- System korzysta głównie z sygnatur, analizy anomalii oraz reguł opisujących naruszenia bezpieczeństwa.
- IDS nie jest tym samym co IPS, ponieważ standardowo ostrzega, ale sam nie blokuje połączenia.
- Największym praktycznym problemem są false positives, czyli fałszywe alarmy wymagające strojenia reguł.
IDS, czyli co to jest i po co się go używa
Intrusion Detection System to narzędzie, które monitoruje zdarzenia i szuka oznak włamania, złośliwego oprogramowania, naruszenia polityki bezpieczeństwa lub nietypowego zachowania użytkownika. Może działać jako oprogramowanie na serwerze, urządzenie sieciowe albo usługa w chmurze.
Najprościej porównać go do alarmu w budynku. Kamera rejestruje obraz, czujnik analizuje ruch, a system wysyła powiadomienie, gdy pojawia się coś podejrzanego. IDS robi podobną rzecz z pakietami sieciowymi, logami systemowymi, procesami i zmianami w plikach. Nie zastępuje człowieka, ale skraca czas potrzebny na zauważenie problemu.
Przykładowo system może wykryć wielokrotne nieudane logowania do SSH, próbę wykorzystania znanej luki w aplikacji internetowej albo komunikację serwera z adresem rozpoznanym jako złośliwy. Sam alert nie oznacza jeszcze udanego ataku. Oznacza, że zdarzenie wymaga sprawdzenia.
Typowy proces wygląda następująco:
- IDS zbiera dane z sieci, systemu operacyjnego lub aplikacji.
- Porównuje je z sygnaturami, regułami i ustalonym profilem normalnego działania.
- Ocena zdarzenia prowadzi do utworzenia alertu o określonym poziomie ryzyka.
- Administrator analizuje kontekst i decyduje, czy potrzebna jest reakcja.
To ostatnie ogniwo ma duże znaczenie. Dobrze skonfigurowany IDS nie powinien tylko produkować tysięcy komunikatów. Powinien pomagać odpowiedzieć na pytania, co się wydarzyło, którego zasobu dotyczy problem i jak szybko trzeba zareagować.
Najważniejsze rodzaje systemów wykrywania włamań
Podział IDS zależy przede wszystkim od miejsca, w którym system obserwuje zdarzenia. W praktyce najczęściej spotyka się rozwiązania sieciowe i hostowe, ale istnieją też wyspecjalizowane warianty dla sieci bezprzewodowych oraz aplikacji.
| Rodzaj | Co analizuje | Przykładowe zastosowanie |
|---|---|---|
| NIDS | Pakiety, przepływy i protokoły sieciowe | Wykrywanie skanowania portów lub podejrzanego ruchu między serwerami |
| HIDS | Logi, procesy, pliki, konta i konfigurację hosta | Kontrola serwera WWW oraz wykrywanie zmian w plikach systemowych |
| WIDS | Ruch i urządzenia w sieci Wi-Fi | Wykrywanie fałszywych punktów dostępowych i nietypowych połączeń |
| IDS aplikacyjny | Zachowanie konkretnej aplikacji i jej żądań | Analiza zapytań do API, logowań i prób nadużycia formularzy |
NIDS obserwuje sieć
Network-based IDS umieszcza się w punkcie, przez który przechodzi istotny ruch, na przykład przy routerze, zaporze sieciowej albo przełączniku skonfigurowanym do kopiowania pakietów. Zaletą jest możliwość obserwowania wielu urządzeń z jednego miejsca. Wadą może być brak dostępu do szczegółów, które są widoczne dopiero na konkretnym serwerze.
Ruch szyfrowany stanowi tu ważne ograniczenie. NIDS może zobaczyć metadane, takie jak adresy, porty, częstotliwość połączeń i rozmiary pakietów, ale nie zawsze odczyta treść komunikacji HTTPS. Dlatego samo monitorowanie sieci nie daje pełnego obrazu sytuacji.
HIDS sprawdza konkretny komputer
Host-based IDS działa bezpośrednio na serwerze, stacji roboczej lub innym hoście. Analizuje między innymi logowania, uruchamiane procesy, uprawnienia, zmiany w plikach oraz zdarzenia systemowe. Dzięki temu może zauważyć skutki ataku, których nie widać w samym ruchu sieciowym.
HIDS wymaga jednak instalacji i utrzymania agenta na każdym chronionym urządzeniu. Na małej liczbie serwerów nie jest to duży problem, ale przy setkach lub tysiącach hostów rośnie koszt administracyjny. W mojej praktyce właśnie dlatego najlepiej zaczynać od serwerów krytycznych, a dopiero później rozszerzać monitoring.
Jak IDS rozpoznaje zagrożenia
System wykrywania włamań nie korzysta z jednej magicznej metody. Zwykle łączy kilka sposobów analizy, ponieważ każdy z nich wykrywa inne klasy zagrożeń i ma własne ograniczenia.
Wykrywanie na podstawie sygnatur
Sygnatura to wzorzec charakterystyczny dla znanego ataku. Może opisywać określoną sekwencję pakietów, fragment żądania HTTP albo serię zdarzeń w logu. Ta metoda jest szybka i zwykle daje dobre wyniki dla znanych zagrożeń, ale nie rozpozna ataku, którego wzorzec nie został jeszcze dodany do bazy.
Analiza anomalii
W tym modelu IDS tworzy profil normalnego działania i zgłasza odchylenia. Nagły transfer dużej ilości danych, logowanie z nietypowej lokalizacji lub aktywność serwera w niespotykanych godzinach mogą uruchomić alert.
Analiza anomalii pomaga wykrywać nowe oraz zmodyfikowane ataki, lecz wymaga dobrego profilu bazowego. Jeżeli firma ma bardzo zmienny ruch, system może często mylić legalne działania z zagrożeniem. Dlatego okres uczenia i późniejsze strojenie są równie ważne jak sam wybór narzędzia.
Przeczytaj również: XAMPP - Co to jest i jak go używać? Kompletny przewodnik
Reguły zachowania i korelacja
Nowoczesne rozwiązania łączą pojedyncze zdarzenia w większy wzorzec. Jedno nieudane logowanie nie musi znaczyć nic złego, ale 200 prób z wielu kont, a potem udane logowanie i uruchomienie nietypowego procesu tworzą już spójny sygnał ostrzegawczy.
Do korelacji zdarzeń często wykorzystuje się system SIEM. IDS dostarcza mu alerty, a SIEM łączy je z logami z serwerów, zapór, usług chmurowych i aplikacji. To dobre rozwiązanie dla większych środowisk, choć mała firma nie zawsze potrzebuje od razu rozbudowanej platformy.
IDS a IPS, firewall i antywirus
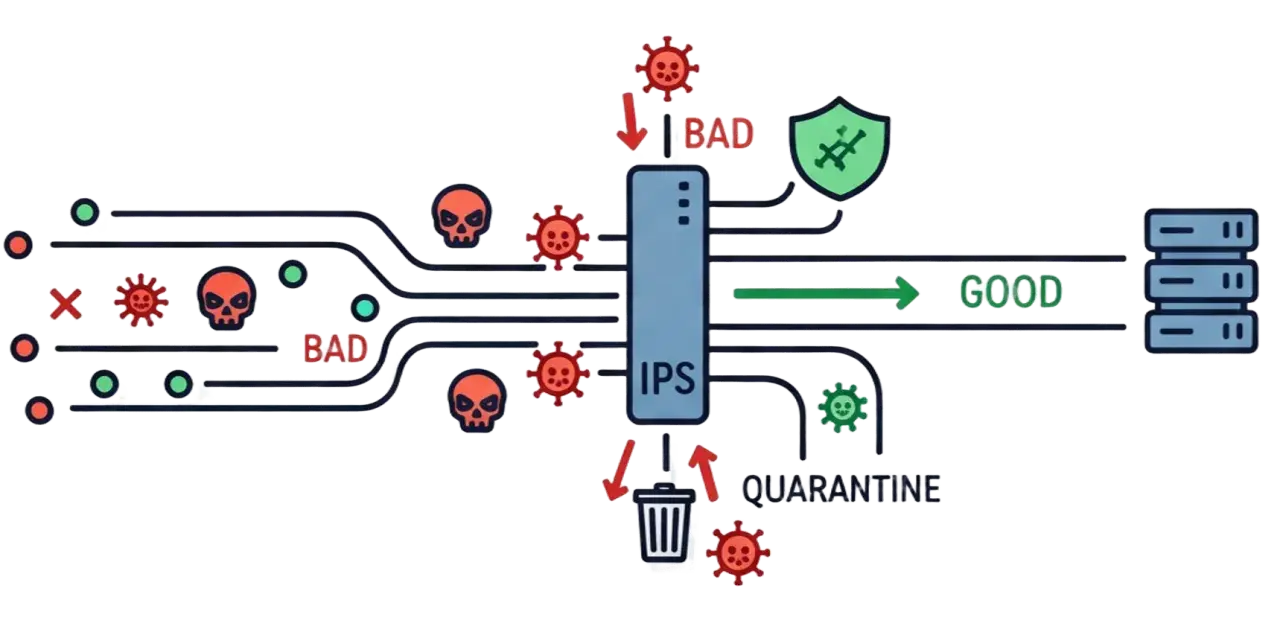
Te pojęcia często pojawiają się razem, ale opisują różne warstwy ochrony. Firewall decyduje, czy określony rodzaj połączenia jest dozwolony. IDS obserwuje zdarzenia i alarmuje, a IPS działa aktywnie, próbując zablokować lub przerwać podejrzany ruch.
| Rozwiązanie | Główna rola | Typowa reakcja |
|---|---|---|
| Firewall | Kontrola dozwolonych połączeń | Zezwala albo odrzuca ruch według reguł |
| IDS | Wykrywanie podejrzanych zdarzeń | Tworzy alert i zapisuje szczegóły |
| IPS | Wykrywanie oraz aktywne przeciwdziałanie | Blokuje połączenie, resetuje sesję lub odcina źródło |
| Antywirus i EDR | Ochrona urządzenia i procesów | Izoluje plik, proces lub całą stację |
Różnica między IDS i IPS sprowadza się często do sposobu wdrożenia. IDS może działać poza główną ścieżką ruchu i bezpiecznie obserwować pakiety. IPS znajduje się zwykle inline, czyli bezpośrednio na trasie komunikacji. Daje to szybszą reakcję, ale błędna reguła może zablokować prawidłową usługę.
Nie traktuję też IDS jako zamiennika kopii zapasowych, aktualizacji czy uwierzytelniania wieloskładnikowego. System wykrywania jest warstwą informacyjną. Jeśli reszta zabezpieczeń jest zaniedbana, sam alert nie zatrzyma napastnika.
Jak wdrożyć IDS bez zalewu fałszywych alarmów
Najrozsądniej zacząć od określenia, co naprawdę trzeba chronić. Dla sklepu internetowego priorytetem będzie serwer aplikacji, baza danych i panel administracyjny. Dla projektu pythonowego mogą to być logi aplikacji, endpointy API, system uwierzytelniania i maszyna przechowująca dane użytkowników.
Praktyczne wdrożenie można podzielić na kilka etapów:
- Inwentaryzacja zasobów i wskazanie serwerów oraz usług krytycznych.
- Wybór źródeł danych, takich jak ruch sieciowy, logi systemowe i logi aplikacji.
- Uruchomienie podstawowych reguł bez agresywnego blokowania ruchu.
- Ustalenie progów alertów oraz osób odpowiedzialnych za analizę.
- Testowanie na kontrolowanych zdarzeniach i usuwanie powtarzalnych fałszywych alarmów.
- Regularny przegląd reguł, sygnatur i skuteczności monitoringu.
Popularne narzędzia open source, takie jak Suricata i Snort, skupiają się głównie na analizie ruchu sieciowego. Zeek dostarcza bogatszych informacji o zachowaniu sieci, a Wazuh może wspierać monitoring hostów, logów i integralności plików. Licencja open source może kosztować 0 zł, ale trzeba uwzględnić serwer, konfigurację, aktualizacje i czas osoby analizującej alerty.
Własny skrypt w Pythonie może uzupełnić gotowy system, na przykład agregować alerty, filtrować powtarzalne zdarzenia albo wysyłać powiadomienia do zespołu. Nie budowałbym jednak pełnego IDS od zera bez wyraźnego powodu. Najtrudniejsze elementy to nie samo parsowanie logów, lecz jakość reguł, odporność na obejście i utrzymanie systemu.
Gdzie IDS zawodzi i jak czytać jego alerty
Najczęstszy błąd polega na założeniu, że brak alertu oznacza brak ataku. IDS może nie zobaczyć komunikacji szyfrowanej, przegapić nową technikę albo zostać ominięty, jeśli sensor znajduje się w niewłaściwym miejscu. Brak sygnału nie jest dowodem bezpieczeństwa.
Drugim problemem są fałszywe alarmy. Automatyczne skanery, testy wydajności, kopie zapasowe i nietypowe, ale legalne wdrożenia potrafią wyglądać jak atak. Jeżeli administrator ignoruje większość komunikatów, nawet prawdziwy incydent może zginąć w szumie.
Przy każdym poważniejszym alercie sprawdzam co najmniej źródło, cel, czas, konto, proces oraz powiązane logi. Pojedynczy komunikat jest wskazówką, a nie pełną diagnozą. Największą wartość daje połączenie IDS z dobrze opisanymi zasobami, synchronizacją czasu i procedurą reakcji.
Trzeba też ustalić, jak długo przechowywane są logi i kto może je przeglądać. Monitoring pracowników, klientów lub użytkowników aplikacji powinien wynikać z jasno opisanej polityki bezpieczeństwa i obowiązujących wymagań organizacyjnych. Technologia pomaga wykrywać incydenty, ale nie zwalnia z odpowiedzialnego zarządzania danymi.
Od pojedynczego alertu do realnej ochrony
Najkrótsza odpowiedź brzmi tak: IDS to system, który obserwuje środowisko IT i sygnalizuje możliwe włamania. Najlepsze efekty daje wtedy, gdy obejmuje właściwe zasoby, korzysta z aktualnych reguł i jest połączony z procesem analizy.
W małym projekcie wystarczy zacząć od monitorowania logowań, zmian plików i ruchu do najważniejszych usług. W większej organizacji potrzebne będą sensory sieciowe, agenty hostowe, centralne logowanie i dyżur reagujący na alerty. Samo zainstalowanie narzędzia nie jest jeszcze zabezpieczeniem. Ochronę buduje dopiero połączenie detekcji, aktualizacji, kopii zapasowych, ograniczania uprawnień i szybkiej reakcji.